
2026年11月18日、WordPress本体のセキュリティ更新「WordPress 7.1.51」が公開されました。速やかな更新を推奨します。 今回はEmanonテーマではなく、WordPress本体の更新です。
アップデート放置のリスク
セキュリティ上の弱点を悪用されると、Webサイトの内容を書き換えられたり、公開していない情報が漏れたり、訪問者がWebサイトを閲覧できなくなったりするおそれがあります。
WordPress 7.1.5で修正・対策された20項目
以下はWordPress公式の発表を、内容別に整理したものです。すべての問題がすべてのサイトで同じように起きるわけではなく、対象機能や利用者の権限によって条件は異なります。
権限に関する問題(3項目)
- テンプレートパーツブロックで、ログインしていない第三者が権限を取得し、サーバー上で不正なコードを実行できるおそれ
- マルチサイトで、個別サイトの管理者がネットワーク全体の特権管理者アカウントを乗っ取れる問題
- 管理画面のコメント編集で、投稿者以上の権限を持つ利用者が本来の編集権限を回避できる問題
データベースに関する問題(2項目)
- 投稿などに付随する情報(メタデータ)を使って絞り込む処理
- カスタマイザーでトップページの設定変更をプレビューする処理
意図しないスクリプトが動く問題(XSS、8項目)
- 旧メディアライブラリのポップアップ
- ブロックに動きを付ける仕組み(Interactivity API)のデータ出力
- 外部コンテンツを埋め込む際の、提供元からの応答の処理
- コメント内のショートコードの処理
- 管理者が使うカスタマイザーのプレビュー
- 「コメント日時」ブロックの日付形式の処理
- ブロックエディターでのOpenverse画像の付随情報の処理
- メディアブロックを「ファイル」ブロックへ変換する際のファイル名の処理
情報漏えい・サービス妨害に関する問題(5項目)
- REST APIの検索機能で、非公開の分類項目がログインなしで取得される問題
- REST APIのコメント機能で、投稿者以上の権限を持つ利用者にユーザーのメールアドレスが開示される問題
- REST APIで投稿やテンプレートの作成者を割り当てる際に、編集者以上の権限を持つ利用者に情報が開示される問題
- XML-RPCのコメント取得機能で、購読者以上の権限を持つ利用者に情報が開示される問題
- XML-RPCのピンバック機能により、ログインなしでサイトの動作を妨げられる問題
安全性を高めるための対策(2項目)
- 通信データの種類を示す情報(メディアタイプ)をもとに、データをJSONとして扱うかどうかを判定する処理を見直し
- 提供元のサーバー側機能が終了したImgurの埋め込みを、ブロックエディターの選択肢から削除
Emanonテーマの対応について
弊社が提供する以下のEmanonテーマは、最新版をご利用であれば、WordPress 7.1.5への対応に伴う追加修正は必要ありません。
WordPress本体を更新方法
- WordPress管理画面の 「ダッシュボード → 更新」 を開きます。
- 7.1系でまだ7.1.5になっていない場合は、「今すぐ更新」 を選びます。すでに自動更新で7.1.5になっていれば、今回の更新作業は不要です。
- 更新後は、トップページやお問い合わせページの表示、管理画面での編集・保存など、普段使う機能を確認します。
WordPress本体の自動アップデートを設定する方法
- 管理者としてログインし、「ダッシュボード → 更新」 を開きます。
- WordPress本体のバージョンの近くにある、自動更新の状態を確認します。
- 運用に合わせて、次のいずれかを選びます。
メンテナンスとセキュリティの更新のみ自動
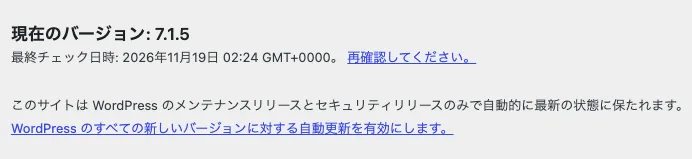
すでにこの状態なら設定は不要です。今回の7.1.4 → 7.1.5は対象です。すべてのバージョンが自動更新される設定から切り替える場合は、メンテナンスとセキュリティのリリースのみに切り替えるリンクを選びます。
新しいバージョンをすべて自動更新
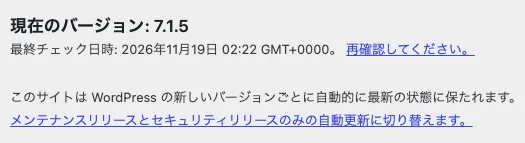
すべての新しいバージョンの自動更新を有効にするリンクを選びます。7.1 → 7.2のような大きな更新も対象になります。
業務で使うサイトでは、メンテナンスとセキュリティの更新は自動にし、大きなバージョンアップは動作を確認してから行う方法がおすすめです。
なお、WordPress本体、テーマ、プラグインの自動更新は別々の設定です。本体を自動更新にしても、テーマやプラグインの自動更新が同時に有効になるわけではありません。