
WordPress本体のメンテナンス・セキュリティアップデート「WordPress 7.1.31」が公開されました。英語の公式発表は2026年10月6日、日本語の公式案内は10月7日に掲載されています。
今回の更新には、7件のセキュリティ修正と4件のバグ修正が含まれています。WordPress公式では、速やかなアップデートを推奨しています。
セキュリティ修正の概要
WordPress 7.1.3では、次の7件のセキュリティ問題が修正されています。
- コメント管理画面のXSS
承認待ちコメントに関連する、保存型クロスサイトスクリプティングの問題。 - URL処理のDoS
URLを組み立てる処理における、サービス妨害につながる問題。 - エクスポート処理のSQLインジェクション
WXR形式でデータを書き出す処理における、二次SQLインジェクションの問題。 - 投稿の固定表示に関する権限の問題
「投稿者」権限のユーザーが、本来許可されていない投稿の先頭固定を行える問題。 - 公開されていないコメントの情報漏えい
非公開・未公開の投稿に付いたコメントを、ログインせずに閲覧できる問題。 - Imgurの埋め込みのXSS
画像共有サービス「Imgur」のコンテンツを埋め込む際のクロスサイトスクリプティングの問題。 - フックのアクション名の衝突
投稿の状態・種類に関連するフックで、渡される値の偽造によってアクション名が衝突するおそれがある問題。
Emanonテーマの対応について
弊社が提供する以下のEmanonテーマは、最新版をご利用であれば、WordPress 7.1.3への対応に伴う追加修正は必要ありません。
WordPress本体のセキュリティ対策として、今回のWordPress7.1.3へのアップデートは必ず実施してください。
WordPress最新版への更新方法
バージョン7.1.3未満のWordPressをご利用の場合は速やかにアップデートを実施してください。もしくは、自動アップデートが完了しているかご確認ください。
更新方法
WordPress管理画面にログインし、ダッシュボード>更新をクリックし、WordPress本体を最新verに更新してください。
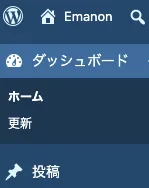
WordPressの自動更新を有効にしている場合は、すでに更新されていることがあります。
「ダッシュボード」→「更新」で、WordPress 7.1.3 であることを確認してください。