
WordPress本体の重要なセキュリティアップデート ver 7.1.21が2026年9月22日に公開されました。
今回のアップデートは、重大なセキュリティ脆弱性の修正が含まれているため、速やかなアップデートが推奨されています。
弊社のWordPressテーマ Emanon(以下参照)については本件に関する影響はなく、今回のWordPressの脆弱性に起因するEmanonの修正は必要ありません。
- Emanon Premium 最新バージョン
- Emanon Business 最新バージョン
- Emanon Pro 最新バージョン
- Emanon Free 最新バージョン
- 関連する子テーマ
セキュリティ問題の概要
今回確認された脆弱性は、CVE-2026-87902 として公開されています。WordPressのセキュリティアドバイザリ2では、Critical(重大) と評価されている、重要度の高いセキュリティ問題です。
今回見つかった問題は、WordPressが固定ページを表示するときに、どのページテンプレートを使用するかを決める「ページテンプレート解決処理」です。
WordPressはテーマの中から適切なテンプレートファイルを探して表示します。今回の脆弱性では、ログインしていない第三者でも、外部から細工したリクエストを送ることで、有効なテーマのディレクトリ外にあるPHPファイルを読み込ませることができる可能性がありました。
さらに、読み込ませる対象が実行可能なPHPファイルであり、サーバー側の条件もそろっている場合には、そのPHPコードが実行され、リモートコード実行(RCE:Remote Code Execution)3につながる可能性があります。
加えて、サーバー上に読み取り可能なPHPファイルが存在することなど、テーマ構成とサーバー環境の複数の条件がそろった場合に、より深刻な攻撃へ発展する可能性があります。
今回のセキュリティ問題について、Emanonシリーズでは、この脆弱性の成立条件に該当するテーマ構成や、同様の問題を引き起こす独自のテンプレート処理は確認されていません。
WordPressを最新版へ更新してください
対象バージョンのWordPressをご利用の場合はアップデートしてください。
更新方法
WordPress管理画面にログインし、ダッシュボード>更新をクリックし、WordPress本体を最新verに更新してください。
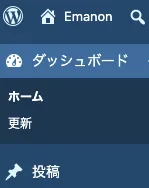
WordPressの自動更新を有効にしている場合は、すでに更新されていることがあります。「ダッシュボード」→「更新」で、WordPress 7.1.2 であることを確認してください。
また、この修正はWordPress 7.0系や6.x系などの旧バージョンにもバックポートされています。
| WordPress 系統 | 影響を受けるバージョン | 修正版 |
|---|---|---|
| 7.1系 | 7.1.0 ~ 7.1.1 | 7.1.2 |
| 7.0系 | 7.0.0 ~ 7.0.5 | 7.0.6 |
| 6.9系 | 6.9.0 ~ 6.9.8 | 6.9.9 |
WordPressのセキュリティアドバイザリでは、WordPress 4.7以降の各ブランチについて修正版が案内されていますのでご注意ください。
今後の対応
当社、株式会社イノ・コードでは、今後もWordPress本体のセキュリティアップデートや仕様変更を確認し、Emanonシリーズへの影響が確認された場合には、必要な対応やアップデートを実施してまいります。
Emanonをご利用の際は、WordPress本体とあわせてEmanonも最新バージョンでご利用いただきますようお願い申しあげます。
このページの脚注・外部リンク
- WordPress.org 日本語版 WordPress 7.1.2 リリース ↩︎
- WordPress公式セキュリティアドバイザリ CVE-2026-87902 / GHSA-7hp8-65ch-5whp ↩︎
- 攻撃者が外部からサーバー上で不正なプログラムを実行できてしまう状態です。サイトの改ざんや不正ファイルの設置などにつながる可能性があります。 ↩︎